
工作筆記 · 思想札記
MP510-80 MapleClaw 個人AI助理產品開發願景
從專用主機、安全邊界、Telegram 與強模型,到軟硬體閉環工程,說明 MP510-80 MapleClaw 個人 AI 助理的產品定位與開發願景。
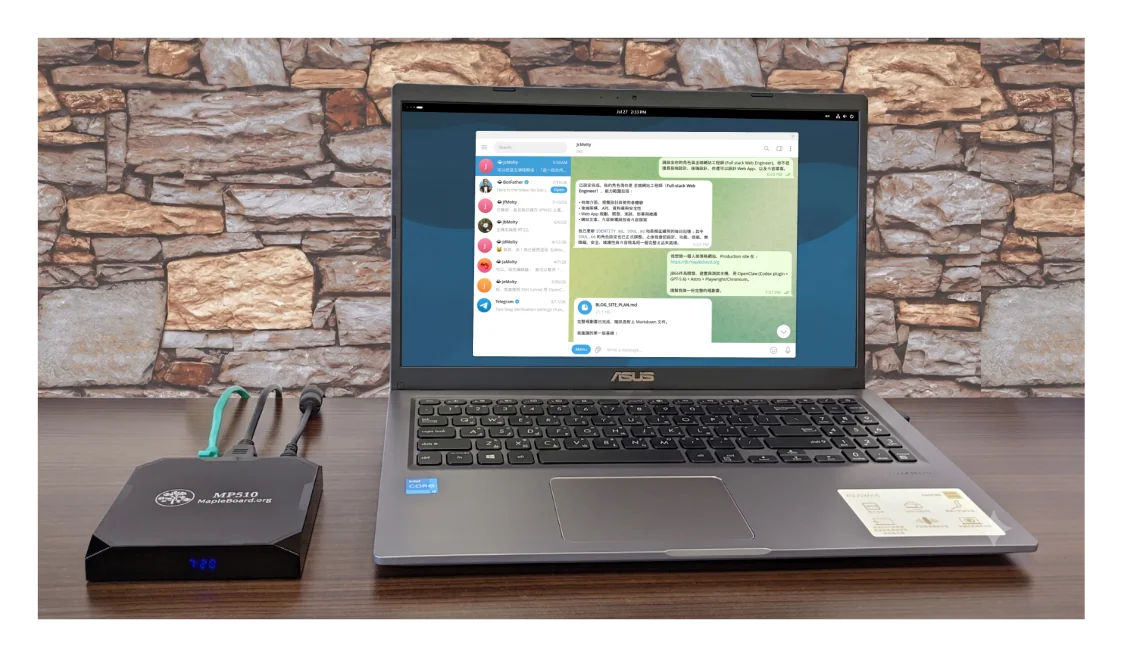
這幾年,生成式 AI 從「回答問題」快速進入「代替人執行工作」的階段。
傳統聊天式 AI 大多停留在文字介面中:使用者提出問題,AI 回答;使用者要求一段程式,AI 產生程式碼。即使它的回答再聰明,真正的檔案操作、程式執行、系統設定與測試工作,通常仍由人類完成。
OpenClaw 代表的是另一種方向。
它讓 AI 不只說話,也能讀寫檔案、呼叫工具、執行命令、管理工作目錄、連接通訊軟體,並持續完成多步驟任務。配合 Codex harness 與強模型後,AI Agent 可以直接參與程式開發、系統管理、除錯、測試與部署。
這種能力非常令人興奮,但也帶來一個現實問題:
我們真的敢把一個仍在快速演進中的 AI Agent,直接安裝到每天主要使用的筆電或桌上型電腦裡嗎?
對多數人而言,答案恐怕是:非常害怕。
這正是 MP510-80 MapleClaw 想要解決的第一個問題。
日常電腦承載了太多重要資料
我們每天使用的筆電或桌機,往往保存著幾乎全部的數位生活:
- 私人照片與文件
- 工作資料與程式原始碼
- 郵件及雲端硬碟
- 瀏覽器登入狀態
- GitHub 憑證
- SSH Private Keys
- 密碼管理工具
- 社交、購物甚至金融帳號
OpenClaw 的價值,在於它有能力真正進入系統、使用工具並完成任務。然而,也正因如此,初學者難免會擔心:
它會不會讀到不該讀的檔案?
會不會因為誤解指令而刪錯資料?
第三方 Plugin 是否安全?
惡意網頁或文件中的 Prompt Injection,會不會誘導 Agent 執行危險操作?
測試中的新版本若發生 Bug,會不會影響日常工作?
這些顧慮並不是對 AI 的無知或保守,而是合理的安全直覺。
給 Agent 一台自己的電腦
MP510-80 MapleClaw 的核心概念很簡單:
不要一開始就把 AI Agent 裝進最重要的那一台電腦。給它一台專門工作的主機。
MP510 是一台小型、低功耗、適合長時間開機的 ARM64 Debian Linux 微型伺服器。將 OpenClaw 安裝在專用 MP510 主機上,可以建立一個清楚、直觀的實體信任邊界。
日常使用的電腦繼續保存私人文件、主要帳號和重要工作資料;MapleClaw 則負責 Agent Workspace、程式開發、下載檔案、測試工具與自動化工作。
需要處理某些資料時,使用者可以人工挑選,再放進專用的資料交換目錄。例如:
MapleClaw-Inbox/
MapleClaw-Outbox/
AI 不必看到整個 Home Directory,只取得完成當前任務所需的資料。
這種做法不能保證絕對安全,卻能有效縮小事故可能造成的影響範圍。即使 Agent 寫錯程式、安裝了不穩定的 Plugin,或將測試環境弄亂,首先受到影響的是一台專用、可還原、可重新安裝的 MP510,而不是使用者全部的數位生活。
從資安角度來說,這是在縮小 Blast Radius;從使用者心理來說,則是在降低嘗試 AI Agent 的恐懼。
可復原,才敢實驗;敢實驗,才可能真正學會 Agent。
專用主機不是絕對安全,而是安全的第一層
MapleClaw 的安全理念並不是「買一台專用主機,一切就沒問題」。
如果使用者把主要 SSH Key、完整 NAS、私人瀏覽器 Profile 與所有管理員帳號,都直接放進 MapleClaw,那麼原本建立的隔離邊界仍會消失。
因此,專用主機只是第一層,還需要搭配多層安全措施:
- 使用獨立的非 root Linux 帳號執行 OpenClaw。
- Gateway 預設只綁定 Loopback。
- 遠端管理使用 SSH Tunnel 或受控私人網路。
- Telegram Bot 使用 Pairing 與 Allowlist。
- Agent 預設只能存取自己的 Workspace。
- 高風險命令要求人工核准。
- 正式環境與開發環境分離。
- 使用權限受限的 GitHub Token、SSH Key 與 API Key。
- 定期執行安全稽核、備份與復原測試。
- 對高風險硬體操作加入獨立的軟硬體保護。
安全不能只依賴模型的判斷。
再強的模型,也可能誤解需求、相信錯誤資料,或受到 Prompt Injection 影響。真正的安全邊界,必須由作業系統權限、工具政策、Sandbox、Credential Scope、網路設定與人工核准共同建立。
換句話說:
強模型提高能力,但不能取代安全政策。
為什麼第一階段只推薦 Telegram?
OpenClaw 可以連接多種通訊平台,但 MapleClaw 第一階段不打算同時支援所有 Channel,而是把 Telegram 作為主要推薦入口。
這是一項刻意的產品選擇。
Telegram Bot 的建立流程成熟,手機、平板與桌面都能使用,也很適合 OpenClaw 的 Pairing、Allowlist、群組與 Session 設計。對教師與學生來說,一整個班級也能使用相同的方式設定與測試。
更重要的是,避免將日常使用的Line,連接到MapleClaw上。另外建立一個只連接到MapleClaw的Telegram帳號。剛開始,還不熟悉MapleClaw時,先隔離是最保險的做法。先聚焦 Channel 在 Telegram上,可以把有限的工程與文件資源投入真正重要的地方:
- 安裝流程是否順暢
- Bot Token 是否容易設定
- Pairing 是否安全
- 問題是否容易診斷
- 更新後是否仍能正常運作
- 中文文件是否完整
比起在產品頁上列出十幾個 Channel Logo,卻沒有任何一個經過充分測試,MapleClaw 更重視提供一條清楚、可靠的起跑線。
為什麼推薦 Codex harness 與強模型?
OpenClaw 並不是普通聊天機器人。它可能執行 shell 指令、修改多個檔案、管理 Git Repository、安裝套件、建立 systemd Service,甚至操作實際硬體。
在這種 Agentic 工作中,模型能力不足不只是「回答比較差」,而可能造成:
- 選錯工具
- 在錯誤目錄執行命令
- 忘記備份
- 無法維持長任務上下文
- 不斷重試並浪費用量
- 錯誤宣稱任務已完成
因此,MapleClaw 不把「最便宜的小模型」當作主要賣點,而是建議使用 Codex harness 搭配 GPT-5.6 Sol 等強模型。只要是 ChatGPT Plus (20美元/月)以上訂戶,就擁有 Codex 和 GPT-5.6 Sol 的使用權限。
MP510 本身負責全天候運作、Telegram 通訊、Workspace、Git、工具、檔案與硬體整合;真正需要大量推理與程式開發能力的工作,則交給雲端強模型。
這種分工非常適合低功耗的 ARM64 微型伺服器:
Telegram
    ↓
OpenClaw Gateway
    ↓
Codex harness
    ↓
GPT-5.6 Sol
    ↓
Git、Shell、測試工具與真實硬體
一台價格可負擔 (NT$3,650)、能全年開機的小型 Agent 主機,加上一個能力強的雲端模型,往往比購買昂貴 GPU 主機、勉強執行能力有限的本地模型,更符合第一階段的實際需求。
MapleClaw 不只是個人AI助理
如果 MapleClaw 只是一台能從 Telegram 呼叫的AI主機,它已經有實用價值。
但 MP510 的硬體特性,使它還能往更遠的方向發展。
MP510 原本就很適合做 Network Appliance、Edge Server 與 IoT Controller。透過 USB 連接 MPIO-10 或其他 I/O 擴充模組,可以接上 UART、I²C、SPI、Sensor 與 Actuator。
這時,OpenClaw、Codex、Git、Compiler、測試工具與目標硬體,都位於同一台 MP510 上。
Agent 不必只在遠端桌機上寫程式,再由人類把程式複製到 Target Board。它可以直接查看:
dmesglsusb- systemd journal
- 編譯錯誤
- Sensor 回傳資料
- REST API 回應
- 記憶體與磁碟狀態
- 程式 Crash 與 Timeout
於是,AI Coding 形成了一個真正的工程閉環:
閱讀 Datasheet
→ 規劃系統
→ 撰寫 Driver
→ Build
→ Deploy
→ 操作硬體
→ 收集 Log
→ 量測結果
→ 修正
→ 再測試
→ 驗證目標
→ Git Commit
這已經不只是「AI 幫忙產生程式碼」,而是:
AI Agent 參與真實目標系統的開發、部署、測試與驗證。
我認為這可以稱為 Cyber-Physical Agentic Engineering,也就是 AI Agent 驅動的軟硬體閉環工程。
從驅動程式一路做到 Web App
傳統 Network Appliance 或 IoT 專案,常常不只需要一個 Sensor Driver。
後續還可能需要:
- Device Daemon
- Middleware
- REST API
- WebSocket
- 資料庫
- systemd Service
- Log Rotation
- Web Dashboard
- 設定頁面
- 告警系統
- Debian Package
- 操作說明
這些工作往往分散在不同開發環境中,需不斷複製程式、部署、收集錯誤、再返回桌機修改。
MapleClaw 則可以把整個流程放在同一台目標主機上,由 Agent 逐步完成 Driver、Middleware、API 與 Web UI 的開發。
適合的第一批實驗專案包括:
- 環境溫度與氣壓監測站
- 機房設備及網路服務監控器
- UART、I²C、SPI 資料採集 Gateway
- MQTT 與 REST 協定轉換器
- USB I/O 教學實驗台
- IoT Web Dashboard
- 低電壓繼電器控制原型
- Cockpit 管理介面擴充模組
這也是 MP510-80 MapleClaw 超越一般 OpenClaw 應用範圍的地方。
AI 可以加速硬體開發,但不能取代工程安全
Sensor 主要是讀取資料,通常風險較低;Actuator 則可能控制馬達、幫浦、加熱器、繼電器、電磁閥或門鎖。
對這些設備,不能只因 AI 產生了一段程式,就讓它直接控制。
涉及實體設備時,必須加入:
- Driver Circuit
- MOSFET 或 Relay
- Flyback Diode
- Fuse
- Optocoupler
- Hardware Interlock
- Maximum-on Timer
- Independent Watchdog
- Fail-safe State
- Emergency Stop
例如,「馬達最多運轉十秒」不能只寫在 Prompt 中,而應落實到確定性的控制程式、Watchdog、MCU Firmware 或硬體計時電路。
同樣地,軟體回報 GPIO 已經設成 High,也不代表 LED 真的亮了。可能仍有接線錯誤、元件損壞或電壓不足。
真正的 Hardware-in-the-Loop,需要透過 Sensor 回讀、Limit Switch、Relay Feedback、電流量測、Logic Analyzer、USB Camera 或人工目視,驗證實際物理結果。
AI 可以加速工程,但不能取代測試、驗證與工程責任。
開發完成後,把 OpenClaw 移除
MapleClaw 還有一個很重要的使用模式:
OpenClaw 不一定要永久留在最終產品中。
在開發階段,OpenClaw 與 Codex 可以扮演智慧鷹架,協助撰寫程式、除錯、測試與建立 Web App。當 Network Appliance 或 IoT 系統完成後,可以將 OpenClaw、Codex Plugin 與開發工具移除,只留下:
- Driver
- Device Daemon
- Middleware
- REST API
- Web UI
- systemd Service
- Watchdog
- 更新及復原機制
最終設備便不必持續依賴 AI 模型,也不會產生持續模型費用,並可降低記憶體使用與攻擊面。
這形成一個很有意思的產品模式:
MP510-80 MapleClaw
        ↓
AI 輔助開發、測試與驗證
        ↓
完成 Network Appliance/IoT 系統
        ↓
移除 OpenClaw
        ↓
MP510 正式產品獨立運作
因此:
MapleClaw 不一定只是成品的一部分;它也可以是一座製造成品的 AI 開發工廠。
從 OpenClaw 使用者變成貢獻者
OpenClaw 目前仍處於快速發展階段。這意味著它很有潛力,也需要更多真實環境中的測試、Bug 回報、文件改善與程式碼貢獻。
MapleClaw 的另一個目標,是降低參與 OpenClaw Community 的門檻。
使用者可以在 MP510 上:
- 下載 OpenClaw Source Code
- 建立 GitHub Fork
- 從原始碼 Build
- 重現 Issue
- 測試 ARM64 相容性
- 撰寫 Regression Test
- 修改文件
- 開發 Plugin 與 Skill
- 提出 Pull Request
理想的正向循環是:
使用 OpenClaw
      ↓
發現問題
      ↓
建立可重現案例
      ↓
測試與修正
      ↓
提出 Issue/Pull Request
      ↓
讓 OpenClaw 更穩定、更安全、更強大
順帶一提,PR 的正式名稱是 Pull Request。開發者先把 Commit Push 到自己的 GitHub Fork,再向上游提出 Pull Request。
MP510-80 因為是 ARM64、4GB RAM、eMMC 與長時間在線的真實 Server,也可以提供一般 x86 開發電腦或雲端 CI 不容易呈現的實機測試結果。
MapleClaw 不只是使用開源軟體的產品,也希望成為更多人進入開源社群的入口。
不只是使用 OpenClaw,也一起把它做好。
Rolling Release 與可復原的自由
MP510-80 MapleClaw 採用 Debian forky 版,也就是 Debian Testing 開發環境。
我多年使用 Debian Testing,尤其是在 Server 上的經驗是:只要了解 Debian 套件管理、注意更新內容並保留復原能力,它往往比名稱所暗示的更穩定,甚至可以承擔許多實際工作。
OpenClaw 本身也仍在快速迭代,兩者的更新節奏其實相當契合。
但 Rolling Release 不應等於盲目更新。
MapleClaw 提供:
- Validated Stack
- 版本紀錄
- 更新前檢查
- 更新後 Health Check
- 備份與還原工具
- 上一版 Kernel
- 原廠 Recovery 刷機服務
對開發者而言,最重要的並不是保證系統永遠不會出錯,而是:
出錯時能知道發生什麼事,能回到已知可用狀態,也能把問題整理成對社群有用的回報。
MapleClaw 的真正定位
經過這些實作與思考,我逐漸認為 MP510-80 MapleClaw 不應只被描述成:
一台預裝 OpenClaw 的 Debian 小主機。
更完整的定位應該是:
一台價格可負擔、低功耗、全年在線、適合開源貢獻與真實系統開發的個人 AI Agent 主機。
它可以是:
- 全天候 Telegram 個人 AI 助理
- 隔離於日常電腦之外的 Agent Workspace
- OpenClaw 學習與實驗平台
- Linux 與 Codex 開發主機
- OpenClaw Contributor Platform
- ARM64 實機測試節點
- Network Appliance 原型機
- IoT Hardware-in-the-Loop 開發系統
- 製造最終獨立設備的 AI 開發工廠
它的 Golden Path 可以很簡單:
Telegram
    +
OpenClaw
    +
Codex harness
    +
GPT-5.6 Sol
但它的發展空間可以非常廣。
結語:讓 Agent 工作,也讓人保有控制權
AI Agent 的未來,不只是模型愈來愈聰明,也包括我們如何為它建立適當的工作環境、權限邊界與驗證方法。
直接把 Agent 放進最重要的個人電腦,也許方便,卻不一定是最適合的第一步。
MapleClaw 提供另一個選擇:
先給 Agent 一台自己的電腦。
讓它在專用 Workspace 中學習、寫程式、測試、犯錯、修正;讓重要資料與主要帳號預設留在信任邊界之外;讓使用者有能力停止、檢查、備份、還原與重新開始。
當我們進一步把 Sensor、Actuator 與真實硬體接上 MP510,Agent 便不只停留在聊天視窗裡,而能參與真正的工程閉環。
但無論 AI 有多強,最後的原則仍然不變:
專用主機降低風險,但不能取代權限管理。 強模型提高能力,但不能取代安全政策。 AI 加速工程,但不能取代測試與驗證。 自動化提高效率,但人仍必須保有最終控制權。
這正是 MP510-80 MapleClaw 想建立的方向:
Run OpenClaw. Learn OpenClaw. Improve OpenClaw. Build Real Systems.
給 AI Agent 一台自己的電腦,也給開發者一個把想法變成真實系統的地方。